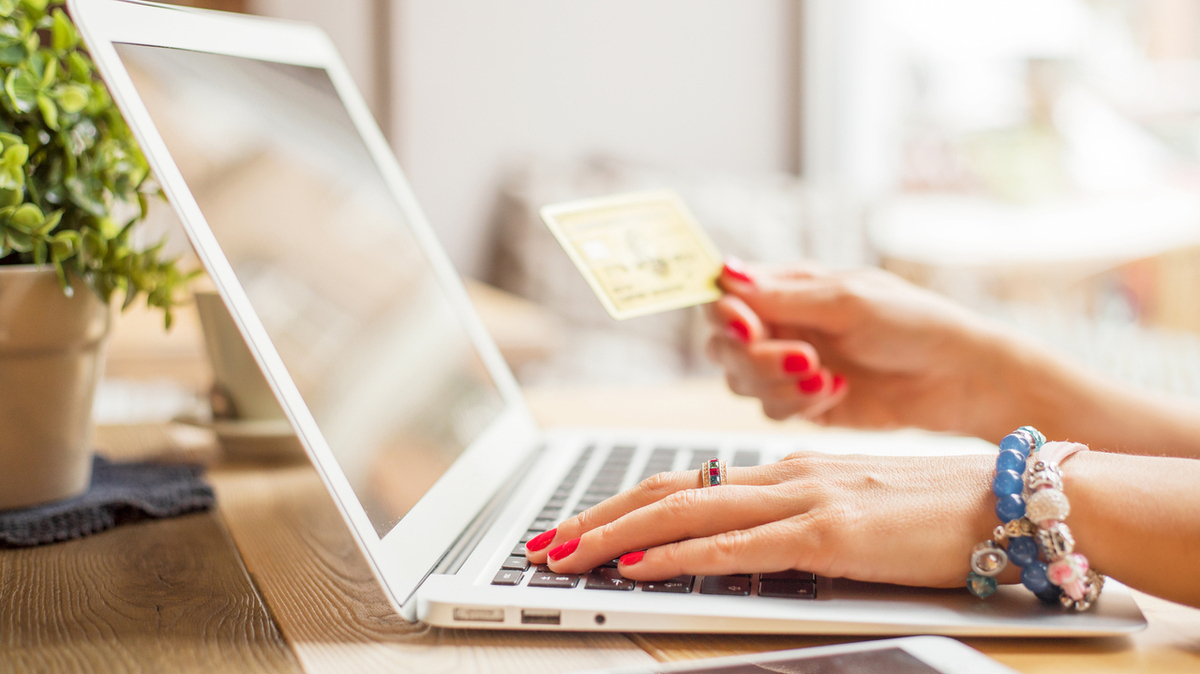
La Policia Nacional ha emés un comunicat, en estos dies a on les compres i els descomptes estan ben presents en les xarxes, recordant que la millor manera per a evitar ser víctima de fraus i estafes cibernètiques en el ‘Black Friday’ és fer ús del sentit comú i mostrar especial atenció a consells claus que permetran fer compres segures en la xarxa.
Els experts en fraus i estafes cibernètiques de la Unitat d’Investigació Tecnològica de la Policia Nacional avisen que els ciberdelinqüents aprofiten estos events, en els què s’incrementen les compres i transferències virtuals, per a intentar enganyar a les seues víctimes potencials.
Per a evitar els càrrecs fraudulents, la suplantació d’identitat, la reconducció a una pàgina web falsa o la remissió massiva de missatges amb ofertes irreals, entre moltes altres estafes, els especialistes proposen estes cinc pautes que servixen com a protecció en qualsevol classe de transacció:
- No introduïsca el seu número de targeta en pàgines web de dubtosa confiança. Aplique sempre el seu sentit comú i, en cas de dubte, no faça la transacció.
- Assegure’s de què siga un lloc segur. Per a això, comprove que apareix la icona d’un cadenat en la barra de direccions del seu navegador.
- Verifique regularment que els càrrecs rebuts en el seu compte bancari es corresponen amb les compres que ha fet.
- Utilitze plataformes intermèdies de pagament, amb targetes prepagament o amb saldo reduït.
- Sempre que siga possible, establisca una doble comprovació per a aprovar la transacció (un codi del banc remés al seu mòbil, targeta de coordenades, etc).
- Conserve sempre el tiquet o justificant de la transacció de qualsevol classe de compra per a poder fer les reclamacions corresponents en cas de productes defectuosos o que no responguen a l’esperat.
Principals fraus que amenacen el procés de compra
Les principals estratègies que han seguit els ciberestafadors durant els últims anys, que han aprofitat l’ús massiu de les targetes de crèdit per a fer pagaments i la normalització de les compres online, han sigut dissenyades per a conseguir el seu objectiu d’enganyar als compradors durant les seues transaccions. Entre elles, la Policia Nacional destaca:
El ‘carding’ consistix en la utilització fraudulenta de numeracions vàlides de targetes de crèdit per a fer compres per Internet, és a dir, els càrrecs fraudulents contra una targeta de crèdit, de la què han obtingut les credencials a través d’altres procediments o per atacs a bases de dades de clients d’entitats o empreses. Una vegada obtingudes eixes credencials, l’estafador controla completament la targeta per a operar amb ella lliurement fins que el seu titular original procedisca a la seua anul·lació.
En la majoria dels casos les credencials s’obtenen també en fer transferències electròniques fraudulentes, que consistix en enganyar a les víctimes amb ofertes comercials tan atractives com falses, amb la finalitat de conseguir les dades i claus bancaris o de targetes de crèdit, pagaments o transferències indegudes, etc. Una volta la víctima ha fet la transferència a un compte controlat per l’organització, desapareix tot rastre dels venedors i, per descomptat, també del producte oferit.
El ‘phishing’ és un altre mètode utilitzat pels ciberdelinqüents per a suplantar la identitat d’una empresa i enganyar a les seues víctimes. A través de correus electrònics, que contenen una pàgina web duplicada amb aparença legal (de bancs, organismes, empreses, etc), la víctima, -confiada d’estar davant una pàgina oficial-, proporcionarà les dades que li sol·liciten i que posteriorment utilitzaran per a cometre l’estafa. Les entitats bancàries, empreses o organismes oficials mai demanen informació de claus per correu electrònic. En cas de patir un d’estos atacs, s’aconsella comunicar-ho a l’entitat o banc suplantat.
El ‘pharming’ consisteix a suplantar el nom de domini (DNS) d’una web legal, per a reconduir a l’usuari víctima, a una pàgina web falsa. Una volta en ella, el procediment per a robar les seues dades serà igual que l’anterior.
El ‘spamming’ o remissió massiva de missatges no sol·licitats amb ofertes publicitàries de qualsevol classe, avisos falsos, cupons descompte o altres ganxos el més atractiu i creïble possible. Per això, des dels perfils en xarxes socials de la Policia Nacional es reitera no obrir correus d’usuaris desconeguts i eliminar-los directament i mai clicar en enllaços curts de procedència dubtosa.
El ‘Vishing’ i el ‘SMishing’ són variants del ‘phishing’. En el cas del ‘Vishing’, l’engany es produïx induïnt a la víctima a cridar a un número d’atenció al client fals. En el ‘SMishing’ la trampa es fa a través d’un SMS.
També pots llegir…